Portal Girişi Demo Talebi
Multi-Cloud Yönetimi
Bulut Temelleri ve Altyapı Hizmetleri
14 Eylül 2023
Mustafa Topaloğlu

Bulut bilişim, iş dünyasında devrim yarattı. Artık iş yüklerini çevrimiçi olarak barındırabilir, verileri hızla depolayabilir ve daha fazla ölçeklenebilirlik elde edebilirsiniz. Ancak, işletmelerin giderek artan bir şekilde tercih ettiği bir yaklaşım var: multi-cloud yönetimi. Birden fazla bulut sağlayıcısını kullanmak, iş sürekliliğini artırmanın, maliyetleri azaltmanın ve daha fazla esneklik sağlamanın bir yolu olarak öne çıkıyor. Bu blog yazısında, multi-cloud yönetiminin ne olduğunu, neden önemli olduğunu ve nasıl başarılı bir şekilde uygulanabileceğini inceleyeceğiz.

Multi-Cloud Nedir?

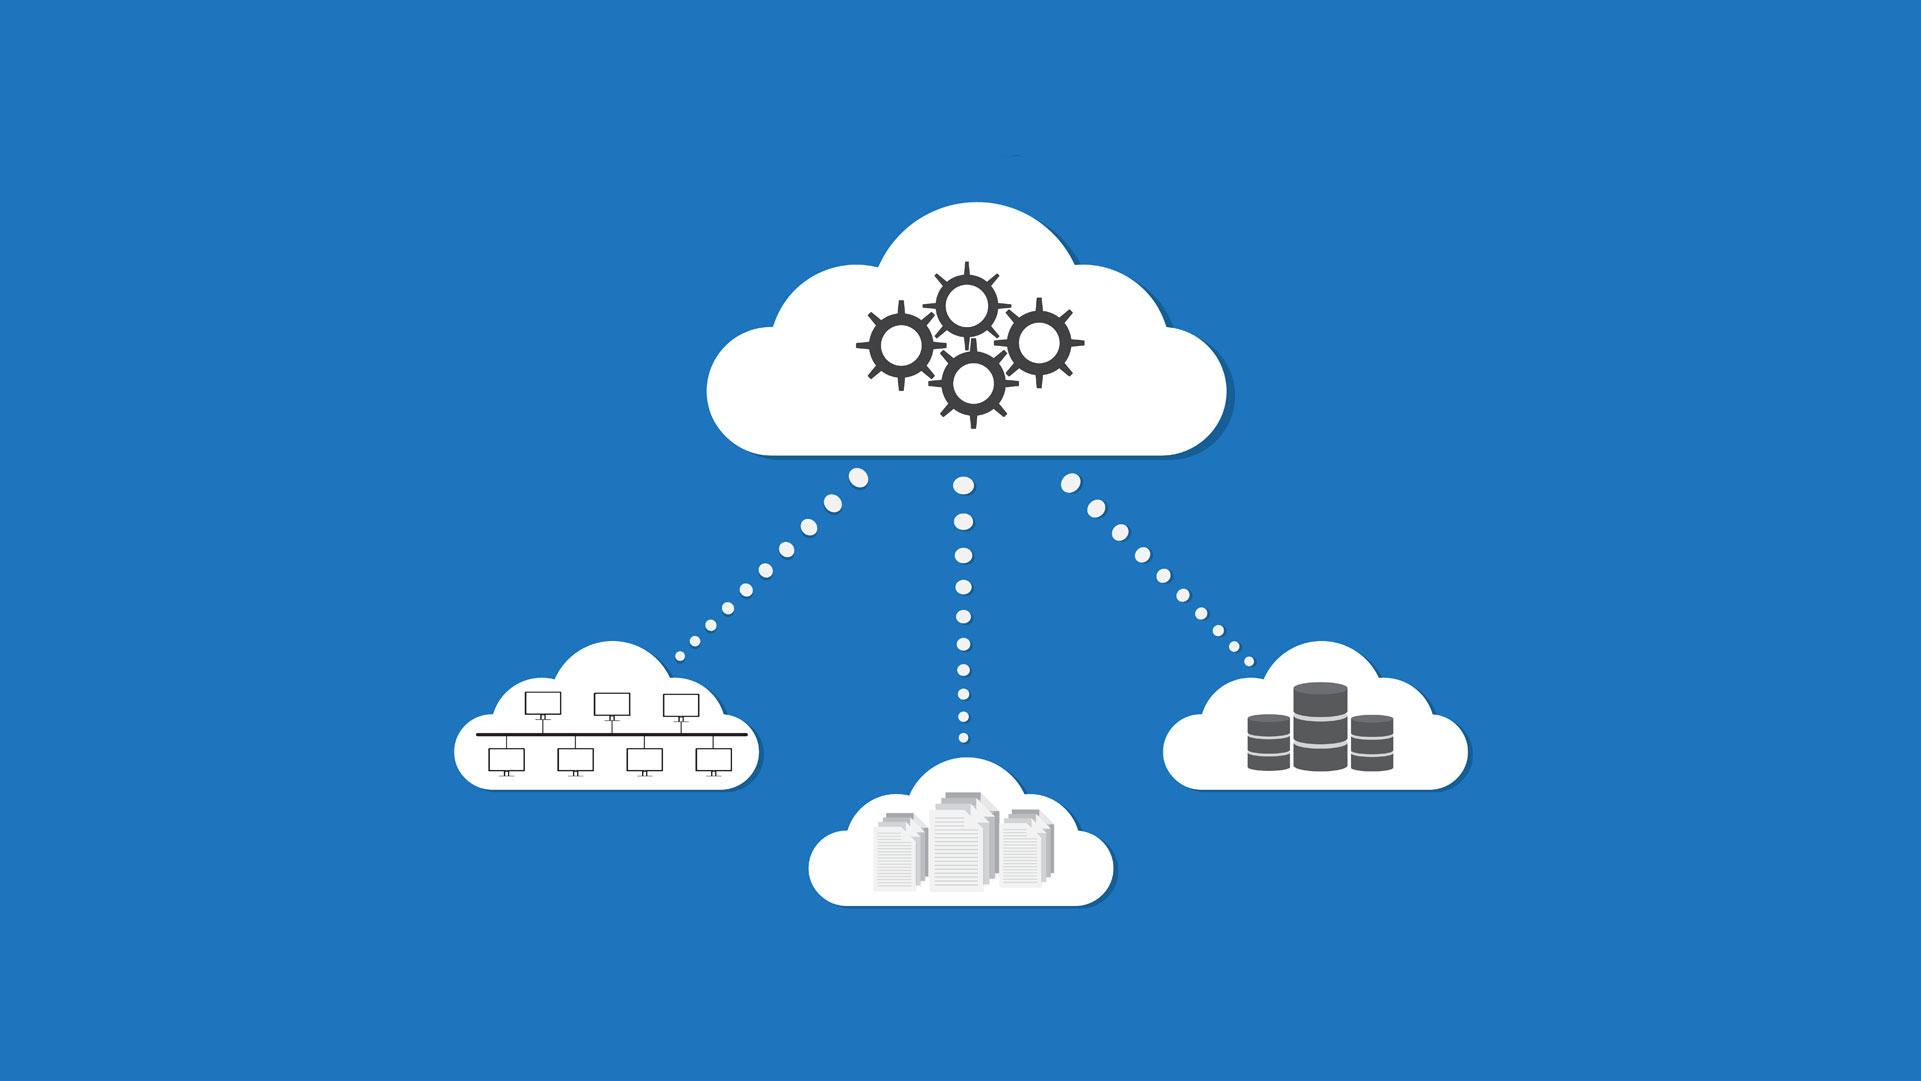
Multi-cloud, bir organizasyonun birden fazla bulut hizmeti sağlayıcısını (örneğin, AWS, Azure, Google Cloud) aynı anda kullanma stratejisidir. Bu, iş yüklerini farklı sağlayıcılara dağıtarak, iş sürekliliğini artırırken tek bir sağlayıcıya bağımlılığı azaltmayı amaçlar. Bu yaklaşım, organizasyonlara daha fazla seçenek ve esneklik sunar. Maddelere ayıracak olursak;

  • Multi Cloudun tanımı
  • Popüler bulut sağlayıcıları (AWS, Azure, Google Cloud)
  • Farklı bulut hizmetleri (IaaS, PaaS, SaaS)
  • Multi Cloud stratejisinin evrimi

Multi Cloud'un Avantajları

1. Esneklik ve ölçeklenebilirlik

  • İş yüklerinin dinamik ölçeklendirilmesi
  • Kaynak kullanım optimizasyonu

2. Yedeklilik ve iş sürekliliği

  • Felaket kurtarma planları
  • Coğrafi yedekleme

3. Maliyet optimizasyonu

  • Kaynakların optimize edilmesi
  • Maliyet izleme ve raporlama

4. Lokasyon bazlı gereksinimlerin karşılanması

  • Veri konumlandırma gereklilikleri
  • Uyumluluk ve veri mahremiyeti

Multi Cloud Yönetimi Stratejileri

1. Güvenlik önlemleri ve uyumluluk yönetimi

  • İzleme ve tehdit algılama
  • Regülasyonlara uygunluk izlemesi

2. Maliyet kontrolü ve optimizasyonu

  • Kaynak kullanımı izleme ve raporlama
  • Ölçeklendirme stratejileri

İşletmeler İçin Multi Cloudun Önemi

1. Büyük ve küçük işletmeler için faydaları

  • Büyük işletmelerde ölçeklenebilirlik
  • Küçük işletmelerde maliyet etkinliği

2. Rekabet avantajı sağlama

  • Hızlı uygulama geliştirme ve dağıtma
  • Hizmet düzeyi iyileştirmeleri

3. Küresel genişleme için fırsatlar

  • Coğrafi dağıtım avantajları
  • Yerel pazarlara erişim

İdeal Multi Cloud Stratejisi Oluşturma

1. İş gereksinimlerini belirleme

  • İş yükleri ve veri analizi
  • Güvenlik ve uyumluluk gereksinimleri

2. Bulut sağlayıcılarını değerlendirme

  • Fiyatlandırma ve SLA karşılaştırmaları
  • Yerel hizmetler ve destek

3. İzleme ve optimize etme

  • Sürekli izleme ve raporlama
  • Maliyet analizi ve optimizasyon

4. Ekip eğitimi ve yetenek geliştirme

  • İşletme içi ve dışı eğitim kaynakları
  • Sertifikasyon ve uzmanlaşma

Neden Multi-Cloud Kullanmalısınız?

Multi-cloud yönetiminin bazı önemli avantajları şunlar olabilir: İş Sürekliliği: Birden fazla sağlayıcı kullanarak, bir sağlayıcıda meydana gelebilecek kesintilere karşı korunma sağlanır. Maliyet Optimizasyonu: Farklı sağlayıcıların fiyatları ve hizmet seviyeleri farklı olduğundan, maliyet avantajlarından yararlanabilirsiniz. Yedekleme ve Veri Güvenliği: Verilerinizi farklı sağlayıcılarda yedekleyerek ve dağıtarak, veri kaybı riskini azaltabilirsiniz. Esneklik: İş yüklerini daha iyi optimize etmek ve hızlı bir şekilde ölçeklendirmek için farklı sağlayıcılardan yararlanabilirsiniz.

Multi-Cloud Yönetimi İpuçları:

İyi Planlama: Hangi iş yüklerini hangi sağlayıcıda barındıracağınızı iyi planlayın. Otomasyon: İş yüklerini otomatize ederek yönetimi kolaylaştırın. İzleme ve Güvenlik: İş yüklerinizi sürekli olarak izleyin ve güvenliğini sağlamak için gerekli önlemleri alın. Yetenekli Personel: Uzmanlık gerektirebileceğinden, multi-cloud yönetimi için yetenekli personel bulundurun veya eğitin.

Multi-cloud yönetimi, iş sürekliliğini sağlama, maliyetleri azaltma ve daha fazla esneklik elde etme konusunda güçlü bir araçtır. Ancak, doğru planlama ve yönetim gerektirir. Organizasyonlar, bu stratejiyi dikkatlice değerlendirmeli ve ihtiyaçlarına en iyi uygun şekilde uygulamalıdır. Multi-cloud, gelecekteki başarı ve büyüme için önemli bir adım olabilir.
Benzer Yazılar
Bulut Temelleri ve Altyapı Hizmetleri
Cluster Cloud Nedir?
14 Eylül 2023
Cluster Cloud Nedir?
Günümüzde işletmeler, veri işleme, depolama ve iş yüklerini yönetme konusunda giderek artan bir ihtiyaca sahiptir. İşte bu noktada Cluster Cloud yapısı, işletmelere daha fazla esneklik, ölçeklenebilirlik ve veri merkezi kaynaklarına erişim sağlayan önemli bir teknoloji olarak ortaya çıkıyor. Bu makalede, Cluster kavramını ayrıntılı bir şekilde ele alacak ve işletmelerin bu teknolojiden nasıl faydalanabileceğini inceleyeceğiz. Cluster Yapısı Nedir? Cluster yapısı, çok sayıda sanal veya fiziksel sunucunun aynı anda çalıştığı, kaynakları paylaşan ve iş yüklerini etkili bir şekilde dağıtan bir teknolojidir. Bu, işletmelere daha fazla hesaplama gücüne, depolama alanına ve hızlı erişime sahip olmalarını sağlar. Cluster yapısı oluşturmak; iş yüklerini yedeklemek, yüksek erişilebilirlik sağlamak, otomatik ölçeklendirmeyi desteklemek ve hata toleransını artırmak gibi bir dizi avantaj sunar. Cluster Cloud Türleri Cluster Cloud, farklı gereksinimlere ve işletmelerin ihtiyaçlarına uyacak şekillerde uygulanabilir. İşte bazı popüler Cluster Cloud türleri: Yük Devretme (Load Balancing) Kümelemesi: Bu tür kümeleme, gelen trafik ve istekleri farklı sunucular arasında dengeler. Böylece, her sunucu aşırı yük altında kalmaz ve hızlı yanıtlar sağlanır.Yedekleme Kümelemesi (Failover Clustering): Bu tür kümeleme, bir sunucunun veya hizmetin başarısız olduğu durumlarda otomatik olarak başka bir sunucunun devreye girmesini sağlar. Bu, kesintisiz hizmet sağlama amacı güder.Veri Depolama Kümelemesi (Data Storage Clustering): Veri depolama kümelemesi, yüksek veri erişilebilirliği ve hata toleransı sağlamak için kullanılır. Veriler farklı sunucular arasında senkronize edilir ve yedeklenir.Uygulama Kümelemesi (Application Clustering): Bu tür kümeleme, aynı uygulamanın birden fazla sunucuda çalıştığı durumlarda kullanılır. Bu, uygulamanın yedekli ve yüksek performanslı olmasını sağlar. İşletmelere Faydaları Cluster Cloud yapısı, işletmeler için bir dizi fayda sunar: Ölçeklenebilirlik:Bulutta cluster yapısı, iş yüklerini artırabilir veya azaltabilir, böylece işletmelerin mevsimsel taleplere veya büyümeye hızla yanıt vermesini sağlar.Kaynaklar dinamik olarak tahsis edildiği için iş yükleri talepler doğrultusunda otomatik olarak ölçeklendirilir.Maliyet Tasarrufu:Bulutta cluster yapısı, kaynakları sadece ihtiyaç duyulduğunda kullanmayı mümkün kılar.İşletmeler, gereksinimleri doğrultusunda kaynakları artırabilir veya azaltabilir, bu da maliyet optimizasyonu sağlar.Geleneksel donanım ve altyapı yatırımlarını azaltarak veya ortadan kaldırarak maliyetleri düşürebilirler.Yüksek Erişilebilirlik:Bulutta cluster yapısı, iş yüklerini yedeklemek ve dağıtmak için birden çok sunucu veya veri merkezi kullanır.Bu, kesintisiz hizmet sağlama yeteneği sağlar.Tek bir sunucu veya kaynak başarısız olduğunda, diğerleri devralır ve kullanıcıların hizmetlere kesintisiz erişimini sürdürür.Hız ve Performans:İş yüklerini paylaşmak, daha hızlı yanıtlar ve daha iyi performans anlamına gelir.Bulut sağlayıcıları, yüksek hızlı ağlar ve optimize edilmiş altyapılar sunarak performansı artırır.İşletmeler, uygulamalarını ve hizmetlerini daha verimli bir şekilde sunabilirler.İş Sürekliliği:Yedekleme kümelemesi (failover clustering), işletmelerin beklenmedik olaylar veya felaket durumları sırasında hizmetleri sürdürebilmelerini sağlar.İşletmeler, kullanıcıların kesintisiz bir şekilde hizmetlere erişmelerini sağlayarak iş sürekliliğini korur.Veri Güvenliği:Bulut sağlayıcıları, güvenlik önlemleri ve sıkı erişim kontrolleri sağlayarak veri güvenliğini artırır.İşletmeler, hassas verileri korumak için bulut sağlayıcılarına güvenirler.Yönetim Kolaylığı:Bulutta cluster yapısı, altyapı yönetimini basitleştirir ve otomasyonu teşvik eder.İşletmeler, kaynakları merkezi bir panelden izleyebilir ve yönetebilirler, bu da işletim maliyetlerini azaltır.Dünya Çapında Erişim:Bulutta cluster yapısı, işletmelere dünya genelinde dağıtılmış sunucu ve veri merkezi erişimi sağlar.Bu, küresel müşteri tabanlarına hizmet veren işletmeler için önemlidir. Sonuç olarak, Cluster Cloud, işletmelerin dijital dönüşüm yolculuğunda güçlü bir araçtır. İş yüklerini daha iyi yönetmek, kaynakları optimize etmek ve rekabet avantajı elde etmek için Cluster Cloud stratejilerini göz önünde bulundurmanız önemlidir. Cluster Cloud hakkında daha fazla bilgi edinmek ve işletmeniz için en iyi uygulamaları keşfetmek için bu teknolojiyi yakından incelemeye değer.
Bulut Temelleri ve Altyapı Hizmetleri
Docker ve Container Teknolojisi
22 Mayıs 2024
Docker ve Container Teknolojisi
Modern yazılım geliştirme ve dağıtım süreçlerinde hız, verimlilik ve güvenlik kritik öneme sahiptir. Rekabetin yoğun olduğu bu dönemde, işletmelerin başarılı olabilmesi için bu unsurları optimize etmeleri gerekmektedir. Docker ve container teknolojisi, bu gereksinimleri karşılamak için ideal çözümler sunar. Kapsayıcılar, uygulamaların taşınabilirliğini ve tutarlılığını sağlarken, kaynak kullanımını da optimize eder. Bu yazıda, Container as a Service (CaaS), yönetilen hizmetler, iş ve güvenlik döngüsü, uygulama oluşumu gibi konuları ele alacağız. Ayrıca, Docker’ın maliyet avantajlarını ve sanal işletim sistemlerinden nasıl farklılaştığını keşfedeceğiz. Bu teknolojilerin iş süreçlerine nasıl entegre edilebileceğini ve iş operasyonlarını nasıl dönüştürebileceğini de inceleyeceğiz. Docker ve container teknolojileri sayesinde, işletmeler daha çevik, güvenli ve maliyet etkin hale gelebilir. CaaS ve Yönetilen Hizmetler Container as a Service (CaaS), işletmelerin container altyapılarını yönetmelerini ve optimize etmelerini sağlar. CaaS, yönetilen hizmetler kapsamında sunulur. Bu sayede, şirketler kendi altyapılarını kurmak zorunda kalmadan container çözümlerini kullanabilir, operasyonel yükü azaltır ve devreye alma süreçlerini hızlandırır. CaaS, ayrıca kaynak yönetimini ve otomasyonu kolaylaştırarak, IT ekiplerinin daha stratejik görevlere odaklanmasını sağlar. Bu hizmetler, esnekliği artırır ve işletmelerin hızla değişen piyasa koşullarına daha hızlı uyum sağlamalarına yardımcı olur. Ek olarak, CaaS platformları genellikle ölçeklenebilirlik sunar, bu da işletmelerin büyüme süreçlerinde container altyapılarını kolayca genişletmelerine olanak tanır. Bu sayede, uygulama performansı ve güvenilirliği de artırılmış olur. Kapsayıcı Hizmetler ve İş Güvenlik Döngüsü Docker ve benzeri teknolojiler, kapsayıcı hizmetler aracılığıyla uygulama oluşturma, dağıtma ve yönetme süreçlerini basitleştirir. Bu teknolojiler, yazılım geliştirme döngüsünü hızlandırır ve operasyonel verimliliği artırır. Kapsayıcıların izole edilmiş yapısı, **iş ve güvenlik döngüsü** açısından büyük avantajlar sağlar. Her kapsayıcı, kendi bağımsız çalışma ortamında çalışır, bu da uygulama güvenliğini artırır ve potansiyel tehditleri minimize eder. Bu izolasyon, aynı zamanda uygulama hatalarının diğer sistem bileşenlerini etkilemesini engeller, böylece genel sistem kararlılığını da artırır. Ek olarak, kapsayıcılar sayesinde uygulama taşınabilirliği ve esnekliği artar, çünkü farklı ortamlarda tutarlı bir şekilde çalışabilirler. Bu da geliştiricilerin ve operasyon ekiplerinin işbirliğini güçlendirir ve DevOps süreçlerini optimize eder. Test Ortamı ve Devreye Alma Docker, **test ortamı** oluşturmayı kolaylaştırır. Geliştiriciler, kapsayıcılar sayesinde uygulamaları farklı ortamlar üzerinde tutarlı bir şekilde test edebilir. Bu, geliştirme sürecinde ortaya çıkan hataları azaltır ve devreye alma süreçlerini hızlandırır. Docker **görüntüleri** (Docker images), belirli bir uygulamanın çalışması için gerekli tüm bileşenleri içerir ve uygulama kurulumunu standartlaştırır. Bu, test ve üretim ortamları arasında tutarlılık sağlar, böylece uygulamaların farklı ortamlar arasında taşınırken performans sorunları yaşamadan çalışması garanti edilir. Ayrıca, kapsayıcıların hızlı bir şekilde yeniden oluşturulabilmesi, sürekli entegrasyon ve sürekli teslimat (CI/CD) süreçlerini de destekler, böylece yazılım güncellemeleri daha sık ve güvenli bir şekilde yapılabilir. Docker’ın sağladığı bu esneklik ve verimlilik, geliştirici ekiplerin daha hızlı inovasyon yapmalarına ve piyasaya sürme sürelerini kısaltmalarına olanak tanır. Ek olarak, Docker'ın kapsayıcı tabanlı yaklaşımı, kaynakların daha verimli kullanılmasını sağlayarak maliyet tasarrufu da sunar. Uygulama Oluşumu ve Depolama Docker kapsayıcıları, modern yazılım geliştirme süreçlerinde bir devrim yaratıyor. Sadece uygulamaların oluşturulması ve dağıtılması sürecinde değil, aynı zamanda uygulama oluşumunda da önemli bir rol oynuyorlar. Bu kapsayıcılar, yeniden kullanılabilirlikleri sayesinde geliştiricilere daha hızlı ve verimli bir yol sunuyor. Docker'ın sağladığı depolama çözümleri ise verilerin güvenli bir şekilde saklanmasını ve yönetilmesini sağlıyor. Bu sayede, geliştiriciler daha güvenilir ve sağlam bir altyapı üzerinde çalışarak projelerini daha sağlam bir temel üzerine inşa edebiliyorlar. Sanal İşletim Sistemi ve Bins/Libs Docker kapsayıcıları, sanal işletim sistemleriyle karşılaştırıldığında önemli bir avantaj sunar: ana işletim sisteminin çekirdeğini paylaşırken, her bir kapsayıcı kendi bağımsız **bins/libs** (ikili dosyalar ve kütüphaneler) setine sahiptir. Bu özellik, kaynak kullanımını optimize ederken aynı zamanda uygulamaların farklı ortamlarda tutarlı bir şekilde çalışmasını sağlar. Docker'ın bu esnek yapısı, geliştiricilere ve sistem yöneticilerine hem daha hafif hem de daha etkili bir çözüm sunar. Ayrıca, bu yapı sayesinde uygulamaları hızlı bir şekilde dağıtmak ve ölçeklendirmek de daha kolay hale gelir. Bu nedenle, Docker kapsayıcıları modern yazılım geliştirme ve dağıtım süreçlerinde vazgeçilmez bir araç haline gelmiştir. Maliyet Avantajları Docker'ın altyapı maliyetlerini düşürme potansiyeli sadece kaynak kullanımı açısından değil, aynı zamanda otomasyon ve yönetim araçlarıyla da ilişkilidir. Kapsayıcılar, sanal makinelerden daha hafif olduğu için daha az kaynak kullanır ve bu da doğrudan daha düşük operasyonel maliyetlere işaret eder. Ancak, Docker'ın sağladığı otomasyon ve yönetim araçları da iş gücü maliyetlerini azaltarak bütçe üzerinde olumlu bir etki yapar. Bu araçlar sayesinde, sistem yöneticileri ve geliştiriciler manuel müdahaleye daha az ihtiyaç duyarlar ve süreçlerin daha verimli bir şekilde yönetilmesini sağlarlar. Sonuç olarak, Docker sadece altyapı maliyetlerini azaltmakla kalmaz, aynı zamanda işletme maliyetlerini genel olarak düşürerek şirketlerin daha rekabetçi olmalarına yardımcı olur. Docker ve container teknolojisi, modern yazılım geliştirme ve dağıtım süreçlerini dönüştüren güçlü araçlardır. CaaS ve yönetilen hizmetler, işletmelere hız ve esneklik kazandırırken, güvenlik ve maliyet avantajları da sağlar. Bu teknolojiler, test ortamından devreye almaya kadar her aşamada büyük faydalar sunar, böylece işletmeler daha rekabetçi ve yenilikçi olabilirler.
Bulut Temelleri ve Altyapı Hizmetleri
Gelişmiş Ağ Yönetimi için AWS VPC Eşlemesi
14 Eylül 2023
Gelişmiş Ağ Yönetimi için AWS VPC Eşlemesi
Bulut bilişim, işletmelerin esneklik, ölçeklenebilirlik ve maliyet tasarrufu sağlamak için geleneksel altyapılarını buluta taşıdığı bir çağı temsil ediyor. Amazon Web Services (AWS) gibi büyük bulut hizmet sağlayıcıları, bu dönüşümün öncüleri arasında yer alıyor. AWS'nin sanal özel bulutları (VPC'ler), kullanıcıların özelleştirilmiş ağ altyapıları oluşturmasını ve yönetmesini sağlar. VPC eşlemesi, karmaşık bir AWS altyapısının yönetimini kolaylaştırmak için kullanılan önemli bir araçtır. VPC Eşlemesi Nedir? VPC eşlemesi, birden fazla VPC'nin (Sanal Özel Bulut) farklı bölgelerde veya AWS hesaplarında bulunduğu senaryolarda, bu VPC'ler arasında iletişim kurmalarını sağlayan bir AWS hizmetidir. VPC eşlemesi, yüksek kullanılabilirlik, güvenlik ve ölçeklenebilirlik sağlamak amacıyla karmaşık ağ gereksinimlerini karşılamak için kullanılır. VPC Eşlemesi Nasıl Çalışır? VPC eşlemesi, VPC'ler arasında özel bir ağ bağlantısı oluşturur ve bu bağlantı üzerinden trafik iletimini yönlendirir. Bu, farklı bölgelerde veya hesaplarda bulunan VPC'ler arasında güvenli ve düşük gecikmeli iletişim sağlar. Eşleme işlemi sırasında güçlü bir kimlik doğrulama ve yetkilendirme süreci uygulanır ve iletişim şifrelenir. VPC Eşlemesi Stratejileri 1. Bölge Eşlemesi Yapın: AWS'nin farklı bölgelerinde bulunan VPC'ler arasında iletişim kurmanız gerekiyorsa, bölge eşlemesi yapmalısınız. Bu, yüksek kullanılabilirlik ve felaket kurtarma için önemlidir. 2. Hesap Eşlemesi Uygulayın: Farklı AWS hesaplarına ait VPC'leri eşlemek, güvenlik ve izleme açısından ayrıcalıklı bir stratejidir. 3. Transit VPC Kullanın: Büyük ve karmaşık ağ gereksinimleri için transit VPC kullanarak VPC'leri merkezi bir noktada yönetebilirsiniz. 4. Eşlemeyi İzleyin ve Güncel Tutun: VPC eşlemesini düzenli olarak izleyin ve gerektiğinde güncelleyin. AWS'nin güvenlik ve hizmet güncellemelerine ayak uydurun. VPC Eşlemesi İpuçları 1. Güvenlik Duvarlarını Dikkatlice Yapılandırın: VPC eşlemesi ile iletişim kurulan VPC'ler arasındaki güvenlik duvarlarını doğru şekilde yapılandırmak önemlidir. İhtiyaç duyulan minimum portları açık bırakın ve gereksiz trafiği engelleyin. 2. İzleme ve Günlüklemeyi İhmal Etmeyin: Eşlenen VPC'ler arasındaki trafik ve etkinlikleri izlemek için AWS CloudWatch ve AWS CloudTrail gibi hizmetlerden yararlanın. 3. Benzersiz IP Adres Alanları Kullanın: Farklı VPC'lerde benzersiz IP adres alanları kullanarak IP çakışmalarını önleyin. 4. Performansı İyileştirin: Büyük veri transferleri gerektiren uygulamalar için AWS Direct Connect gibi özel bağlantıları kullanarak performansı artırın. AWS VPC eşlemesi, karmaşık bulut altyapılarını daha yönetilebilir ve güvenli hale getirmek için güçlü bir araçtır. Doğru stratejiler ve iyi uygulama ile, VPC eşlemesi sayesinde AWS ortamınızı daha verimli hale getirebilir ve iş sürekliliğinizi sağlayabilirsiniz. Bu nedenle, AWS altyapınızı optimize etmek ve güvende tutmak için VPC eşlemesi konusunda uzmanlaşmanız önemlidir. Unutmayın ki VPC eşlemesi, her uygulama ve organizasyon için farklı gereksinimler gerektirebilir. Bu nedenle, AWS uzmanlarından ve kaynaklarından yararlanarak özelleştirilmiş bir yaklaşım geliştirmeniz önemlidir. VPC Eşlemesinde Sık Karşılaşılan Zorluklar AWS VPC eşlemesi, büyük ölçüde avantajlar sunsa da, bazı zorluklar ve karmaşıklıklar içerebilir. Bu zorlukları anlamak ve bunlarla başa çıkmak, VPC eşlemesi stratejisinin başarısını artırabilir. 1. İletişim Güvenliği Eşlenen VPC'ler arasındaki iletişim güvenliği, her zaman öncelikli bir endişedir. İletişim güvenliğini sağlamak için VPC eşlemesi sırasında güçlü kimlik doğrulama, yetkilendirme ve şifreleme mekanizmaları kullanılmalıdır. İletişim sırasında verilerin gizliliğini ve bütünlüğünü korumak, herhangi bir güvenlik ihlalini engellemenin temelidir. 2. İzleme ve Sorun Giderme Farklı VPC'ler arasında gerçekleşen trafik ve etkinlikleri izlemek ve sorunları tespit etmek önemlidir. AWS CloudWatch ve AWS CloudTrail gibi hizmetler, bu görevi kolaylaştırır. İzleme ve günlüklemeyi ihmal etmemek, sorunların hızla tespit edilip çözülmesine yardımcı olur. 3. Maliyet Kontrolü VPC eşlemesi, ekstra maliyetlere neden olabilir. Özellikle büyük veri transferleri gerektiren uygulamalarda, veri transfer ücretleri dikkate alınmalıdır. Maliyetleri kontrol etmek için VPC eşlemesi gereksinimlerini düzenli olarak gözden geçirmek ve gereksiz iletişimi sınırlamak önemlidir. 4. IP Adres Çakışmaları Farklı VPC'lerde aynı IP adres aralıklarını kullanmak, IP adres çakışmalarına yol açabilir. Bu, iletişim sorunlarına ve hatalara neden olabilir. IP adres alanlarını dikkatlice yönetmek ve benzersiz IP adres aralıkları kullanmak, bu tür sorunların önlenmesine yardımcı olabilir. VPC Eşlemesi Geleceği AWS VPC eşlemesi, bulut altyapılarını daha da esnek ve güvenli hale getirmek için sürekli olarak geliştirilmektedir. Gelecekteki gelişmeler, daha kolay yapılandırma seçenekleri, daha fazla otomasyon ve daha gelişmiş güvenlik önlemleri içerebilir. Ayrıca, VPC eşlemesinin çoklu bulut sağlayıcıları arasında çalışabilirliğini artırmak için çabalara da tanık olabiliriz. Sonuç olarak, AWS VPC eşlemesi, bulut tabanlı altyapıların yönetimini daha da karmaşıklaştırabilirken, aynı zamanda büyük faydalar sunar. Doğru stratejileri uygulamak, güvenliği sağlamak, izlemek ve maliyetleri kontrol etmek, VPC eşlemesini başarıyla kullanmanın anahtarlarıdır. AWS'nin sunduğu kaynakları ve uzmanlık desteğini kullanarak, organizasyonlar bu teknolojiden en iyi şekilde yararlanabilirler.
Bulut Temelleri ve Altyapı Hizmetleri
Bulut Savaşları: Public vs. Private vs. Hybrid Cloud
14 Eylül 2023
Bulut Savaşları: Public vs. Private vs. Hybrid Cloud
Bulut bilişim, iş dünyasında devrim yaratan bir teknoloji haline geldi. İşletmeler, iş süreçlerini optimize etmek ve daha esnek bir altyapı sağlamak için bulut hizmetlerine olan ilgilerini artırıyorlar. Ancak, hangi tür bulut hizmetinin işletmeniz için en uygun olduğunu seçmek karmaşık bir görev olabilir. Bu blog yazısında, Public Cloud, Private Cloud ve Hybrid Cloud arasındaki farkları anlayarak hangi seçeneğin sizin için en iyi olduğunu belirlemeye yardımcı olacağız. Public Cloud: Büyük ve Genel Açık Alan Nedir? Public Cloud, genel halka açık olan ve birden fazla müşteri tarafından kullanılan bir bulut hizmeti türüdür. Amazon Web Services (AWS), Microsoft Azure ve Google Cloud Platform (GCP) gibi büyük sağlayıcılar, public cloud hizmetlerini sunarlar. Avantajları: 1. Ölçeklenebilirlik: Public cloud, hızlı bir şekilde kaynaklara erişmenizi sağlar ve iş yüklerinizi büyütebilir veya küçültebilir. 2. Maliyet Etkinlik: Kaynakları paylaşma ve pay-as-you-go (kullanıldıkça öde) modeli, maliyetlerinizi düşürmenize yardımcı olur. 3. Küresel Erişim: Public cloud sağlayıcıları, küresel olarak çok sayıda veri merkezi sunar, bu da dünya genelinde yüksek performanslı erişim sağlar. Dezavantajları: 1. Güvenlik Endişeleri: Verileriniz diğer müşterilerle aynı altyapıyı paylaştığı için güvenlik endişeleri olabilir. 2. Veri Yeri Sorunları: Verilerinizin nerede saklandığını tam olarak kontrol etme yeteneği sınırlıdır. Private Cloud: Özelleştirilmiş ve Güvenli Nedir? Private Cloud, yalnızca tek bir işletme tarafından kullanılan ve genellikle işletme içi veri merkezlerinde barındırılan bir bulut türüdür. Bu, daha fazla kontrol ve güvenlik sağlar. Avantajları: 1. Güvenlik ve Gizlilik: Verileriniz yalnızca sizin kontrolünüz altında olduğu için daha yüksek güvenlik ve gizlilik sağlar. 2. Özelleştirilebilirlik: Altyapıyı ihtiyaçlarınıza göre özelleştirebilirsiniz. 3. Uyumluluk: Belirli düzenlemelere uymak isteyen işletmeler için uygun olabilir. Dezavantajları: 1. Yüksek Maliyet: Özel bir bulut altyapısı oluşturmak ve sürdürmek maliyetli olabilir. 2. Sınırlı Ölçeklenebilirlik: Public cloud kadar hızlı ve kolay ölçeklenemez. Hybrid Cloud: En İyisi İkisi Arasında Nedir? Hybrid Cloud, hem public cloud hem de private cloud altyapılarını birleştirir. İş yüklerini ve verileri ihtiyaca göre hareket ettirme esnekliği sunar. Avantajları: 1. Esneklik: İş yüklerini ve verileri dinamik olarak taşıyabilir ve ölçeklendirebilirsiniz. 2. Güvenlik ve Veri Kontrolü: Hassas verilerinizi özel bulutta saklayabilir ve genel iş yüklerini public cloudda çalıştırabilirsiniz. 3. Maliyet Etkinlik: Hem özel hem de genel bulut kaynaklarını en iyi şekilde kullanarak maliyetleri düşürebilirsiniz. Dezavantajları: 1. Karmaşıklık: Hem public hem de private cloud'ı yönetmek daha karmaşıktır. 2. Veri Taşıma Sorunları: Veri taşıma ve senkronizasyonu zorlu olabilir. Her bulut türünün kendi avantajları ve dezavantajları vardır. İşletmenizin ihtiyaçlarına ve bütçesine bağlı olarak, public, private veya hybrid cloud'ı seçebilirsiniz. Bazı işletmeler için doğru çözüm, karma bir yaklaşımı benimsemektir. Unutmayın ki bu kararı verirken iş yüklerinizin türü, güvenlik gereksinimleri ve büyüme beklentileri gibi faktörleri dikkate almalısınız. Bulut savaşları devam ediyor ve kazanan sizin işletmeniz olabilir! Hangi Bulut Stratejisi Sizin İçin Uygun? Şimdi, hangi bulut stratejisinin sizin işletmeniz için en uygun olduğunu belirlemeye yardımcı olacak bazı faktörleri inceleyelim. 1. İş Yükleri ve Uygulama Türleri İş yükleri ve uygulama türleri, hangi bulut türünün en uygun olduğunu belirlemek için temel bir faktördür. Örneğin, hassas verileri içeren uygulamaları özel bir bulutta saklamak güvenlik sağlayabilirken, hızlı ölçeklenebilirlik gerektiren iş yükleri için public cloud daha uygundur. 2. Güvenlik Gereksinimleri Bir işletmenin güvenlik gereksinimleri, bulut seçimini etkileyen kritik bir faktördür. Hassas verilere sahip işletmeler için private cloud veya hybrid cloud, daha fazla kontrol ve güvenlik sağlar. Ancak, public cloud sağlayıcıları da güçlü güvenlik önlemleri sunarlar ve bu nedenle bazı işletmeler için yeterli olabilir. 3. Bütçe Bulut stratejisi seçerken bütçenizi de göz önünde bulundurmalısınız. Public cloud, ölçekleme ve kullanıldıkça ödeme modeli sayesinde genellikle maliyet etkin bir seçenektir. Özel bir bulut altyapısı oluşturmak ve sürdürmek daha yüksek başlangıç maliyetlerine yol açabilir. 4. Uyumluluk ve Düzenlemelere Uyma Bazı sektörler, özellikle sağlık, finans ve hükümet, özel düzenlemelere tabidir. Bu düzenlemelere uymak için belirli verileri özel bir bulutta saklama gereksinimleri olabilir. İşletmenizin bu tür düzenlemelere uyması gerekiyorsa, uygun bulut stratejisini seçmek önemlidir. 5. Gelecek Büyüme Beklentileri İşletmenizin büyüme beklentileri de bulut stratejinizi etkileyebilir. Public cloud, iş yüklerini hızla ölçeklendirmenizi sağlar, bu da büyüme dönemlerinde avantajlı olabilir. Hybrid cloud, esneklik sağlayarak iş yüklerinizi büyüdükçe uyum sağlayabilir. Her işletme benzersizdir ve bu nedenle en uygun bulut stratejisi de benzersiz olacaktır. İşletmenizin ihtiyaçlarına ve hedeflerine dayalı olarak, public, private veya hybrid cloud veya bu seçeneklerin bir kombinasyonu en uygun çözüm olabilir. Unutmayın ki bulut stratejinizi belirlerken uzman tavsiyesi almak da önemlidir. İyi bir bulut stratejisi, işletmenizin başarısını destekleyebilir ve rekabet avantajı sağlayabilir. Bu nedenle, seçimlerinizi dikkatlice yapmalı ve işletmenizin ihtiyaçlarını en iyi şekilde karşılayacak çözümü seçmelisiniz. Bulut savaşları devam ediyor, ancak kazanan işletmeniz olabilir.
Bulut Temelleri ve Altyapı Hizmetleri
On-Premise mi Cloud mu?
8 Ekim 2024
On-Premise mi Cloud mu?
On-premise (on-prem) ve cloud (bulut) çözümlerini karşılaştırmak, modern işletmelerin teknoloji altyapılarını nasıl yönetip optimize ettiklerini daha iyi anlamak için kritik bir adımdır. Bu iki farklı model, maliyet yapısından teknik yönetim süreçlerine kadar pek çok alanda önemli farklılıklar sunar. Hem operasyonel verimlilik hem de ölçeklenebilirlik açısından farklı avantaj ve dezavantajlar barındıran bu yaklaşımlar, işletmelerin ihtiyaçlarına ve stratejik hedeflerine göre tercih edilmektedir. Aşağıda, her iki modelin teknik, operasyonel ve maliyet açısından detaylı karşılaştırması yer almaktadır. 1. Maliyet On-prem ○ Başlangıç Maliyeti: Yüksek başlangıç maliyeti gerektirir. Donanım, yazılım lisansları, veri merkezleri ve altyapı kurulumu için büyük sermaye yatırımı yapılmalıdır. ○ Bakım ve Güncellemeler: Donanım ve yazılım bakımı, yükseltmeler ve güvenlik güncellemeleri şirketin sorumluluğundadır. ○ Amortisman: Zamanla eskiyen donanım ve yazılım nedeniyle yenileme maliyetleri doğar. Cloud ○ Başlangıç Maliyeti: Düşüktür, yalnızca kullandıkça ödeme yapılır (kullandığın kadar öde modeli). ○ Bakım ve Güncellemeler: Bakım, yedekleme ve güncellemeler sağlayıcı tarafından yönetilir, bu da iş gücünü ve maliyeti azaltır. ○ Ölçeklenebilirlik: İhtiyaç arttıkça maliyetler artar, ancak başlangıç yatırımı gerektirmez. Kullanım azaldığında maliyet de düşer. 2. Kontrol ve Özelleştirme On-prem ○ Tam Kontrol: Şirketler, kendi donanımları üzerinde tam kontrol sahibidir ve tüm altyapılarını kendi ihtiyaçlarına göre özelleştirebilirler. ○ Veri Erişimi: Veriler yerel sunucularda saklanır, bu da veri üzerinde tam erişim sağlar. ○ Güvenlik Özelleştirmeleri: Güvenlik politikaları, şirket ihtiyaçlarına göre tamamen özelleştirilebilir. Cloud ○ Kısıtlı Kontrol: Cloud sağlayıcısı altyapının büyük kısmını yönetir; müşterilerin altyapıya fiziksel erişimi yoktur. ○ Veri Erişimi: Veriler bulut sağlayıcısının veri merkezlerinde saklanır, bu da bazı durumlarda güvenlik ve düzenleme gereksinimleri nedeniyle sınırlamalar getirebilir. ○ Güvenlik: Bulut sağlayıcıları gelişmiş güvenlik çözümleri sunsa da, özelleştirme seçenekleri sınırlı olabilir. 3. Ölçeklenebilirlik On-prem ○ Sınırlı Ölçeklenebilirlik: Yeni donanım ve altyapı gerektirdiği için ölçeklenmesi zordur. Talep arttığında yeni sunucular, depolama birimleri ve ağ altyapısı satın alınması gerekir. ○ Donanım Kısıtlamaları: Donanım kapasitesi ve performansı sınırlıdır; anlık ölçeklenebilirlik zor olabilir. Cloud ○ Dinamik Ölçeklenebilirlik: Anında ölçeklenebilir. Talep arttığında otomatik olarak yeni kaynaklar eklenebilir, talep azaldığında ise kaynaklar serbest bırakılır. ○ Kullanıcı Talebine Göre: Gerektiğinde kaynak eklemek veya azaltmak hızlı ve kolaydır. 4. Dağıtım ve Erişilebilirlik On-prem ○ Fiziksel Konum Gereksinimi: Yerel sunucuların bulunduğu fiziksel yerden erişim sağlanabilir; uzaktan erişim için VPN veya başka çözümler gerekir. ○ Daha Uzun Kurulum Süresi: Donanım ve yazılımın fiziksel olarak kurulumu daha uzun sürebilir. Cloud ○ Her Yerden Erişim: İnternet bağlantısı olan her yerden erişilebilir. Uzaktan çalışma ve mobilite açısından avantajlıdır. ○ Hızlı Kurulum: Kaynaklar dakikalar içinde devreye alınabilir ve dünya genelinde dağıtılabilir. 5. Güvenlik On-prem ○ Fiziksel Güvenlik: Fiziksel güvenlik doğrudan şirketin sorumluluğundadır. Veri merkezlerinin fiziksel olarak korunması, yangın, su baskını gibi olaylara karşı önlemler alınması gerekir. ○ Veri Gizliliği: Veriler tamamen şirket içinde saklandığı için veri gizliliği ve güvenlik üzerinde tam kontrol sağlanır. Ancak, bu güvenlik yönetimi ve güvenlik açıklarının giderilmesi için ciddi uzmanlık ve yatırım gerektirir. Cloud ○ Sağlayıcı Tarafından Güvenlik: Bulut sağlayıcıları genellikle gelişmiş güvenlik önlemleri (şifreleme, DDoS koruması, izinsiz giriş tespit sistemleri) sunar. Ancak verilerin bulut ortamında olması, üçüncü taraf bir sağlayıcıya güvenmeyi gerektirir. ○ Uyumluluk: Bulut sağlayıcıları, GDPR veya HIPAA gibi uyumluluk gereksinimlerine uygun olabilir, ancak bazı şirketler düzenleyici nedenlerle verilerini dışarıda depolamak istemezler. 6. Bakım ve Yönetim On-prem ○ Şirket İçi Yönetim: Donanım ve yazılım güncellemeleri, yedekleme ve diğer bakım işleri tamamen şirketin sorumluluğundadır. ○ Uzmanlık Gereksinimi: Donanım yönetimi ve yazılım bakımını yapacak teknik uzmanlara ihtiyaç vardır. Cloud ○ Sağlayıcı Tarafından Güvenlik: Bulut hizmet sağlayıcıları bakım, güncellemeler, yedeklemeler ve hata yönetimini kendi üzerlerine alır, bu da şirketlerin üzerindeki yönetim yükünü hafifletir. ○ Azaltılmış Uzmanlık İhtiyacı: Şirket içi teknik uzmanlık gereksinimi azdır, çünkü çoğu teknik görev bulut sağlayıcısı tarafından yapılır. 7. Felaket Kurtarma ve Yedekleme On-prem ○ Manuel Yedekleme: Yedekleme işlemleri manuel olarak yapılır ve genellikle yerel veri merkezlerinde depolanır. Bu, fiziksel olaylarda (yangın, su baskını gibi) veri kaybına neden olabilir. ○ Felaket Kurtarma: Daha karmaşık ve maliyetlidir; felaket durumlarında tüm sistemin yeniden devreye alınması zaman alabilir. Cloud ○ Otomatik Yedekleme: Bulut sağlayıcıları genellikle otomatik yedekleme ve coğrafi olarak dağıtılmış veri merkezleri kullanır. Veri kaybı riskini azaltmak için veriler birden fazla konumda yedeklenir. ○ Felaket Kurtarma: Daha hızlıdır ve genellikle anında devreye girebilir. Sağlayıcılar, yüksek erişilebilirlik sunmak için çeşitli felaket kurtarma çözümleri sunar. Özet Karşılaştırma Tablosu Hangisi Tercih Edilmeli? ○ On-prem çözümler, güvenlik, veri gizliliği ve düzenleyici uyumluluk açısından tam kontrol sağlamak isteyen, büyük sermaye yatırımı yapabilen şirketler için uygundur. ○ Cloud çözümler ise ölçeklenebilirlik, düşük başlangıç maliyeti ve operasyonel esneklik isteyen, hızlı büyüyen ve esnek bir yapı arayan işletmeler için daha cazip bir seçenek olabilir.